Ben jij je bewust van de online gevaren die op de loer liggen? Met digitale criminelen in het huidige online landschap is het belangrijker dan ooit om je organisatie tegen de dreiging van phishing te wapenen.
Om een datalek of ransomware te veroorzaken dankzij phishing.
De gemiddelde tijd die het kost om in een phishingmail te trappen.
Phishing is nog steeds de populairste aanvalsmethode
Phishing heeft verschillende vormen. Dit komt onder andere doordat cybercriminelen inventief zijn en steeds nieuwe phishingmethodes verzinnen. Hieronder behandelen we de meest voorkomende vormen van phishing.
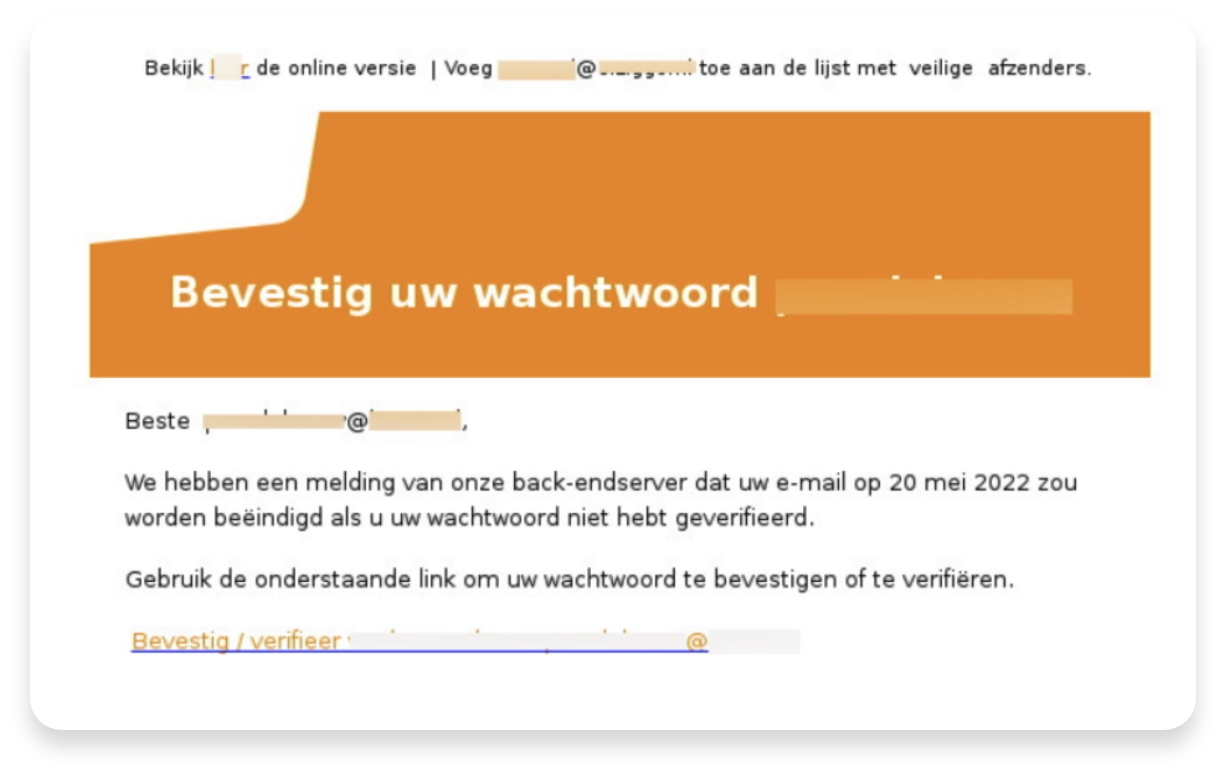
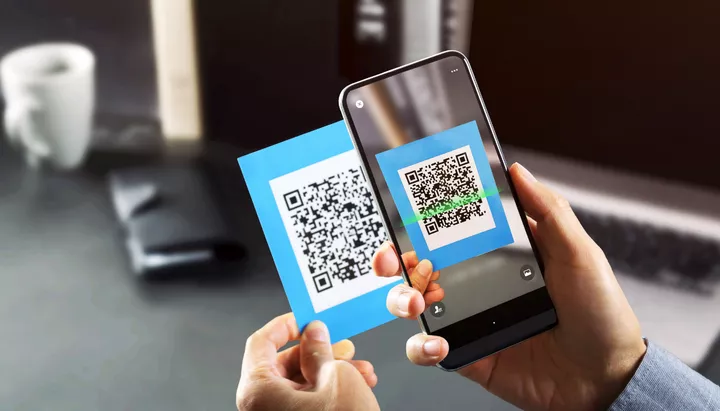
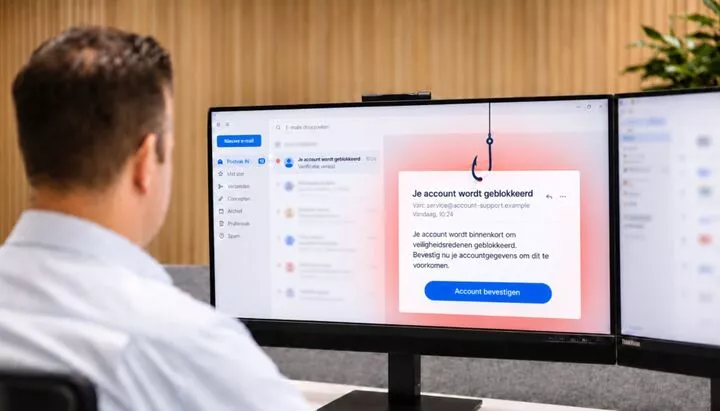
Criminelen sturen een e-mail met een link naar een vervalste website om inloggegevens te stelen of vragen je een bestand te downloaden dat malware installeert.
Criminelen sturen berichten met links of doen zich voor als een bekende, vaak een familielid, en vragen om geld over te maken.
Bij phishing proberen criminelen via de telefoon persoonlijke gegevens of geld te ontfutselen. Ze doen zich voor als een betrouwbare organisatie om vertrouwen te winnen.
De kunst van manipulatie: criminelen gebruiken psychologische trucs om mensen vertrouwelijke informatie te laten delen, zoals wachtwoorden of bankgegevens.
Kwaadaardige software waarmee criminelen systemen overnemen, beschadigen of gegevens stelen. Voorbeelden zijn virussen, spyware, trojans en ransomware.
Een gerichte aanval op leidinggevenden waarbij criminelen zich voordoen als een hooggeplaatst persoon binnen de organisatie om geld of gevoelige informatie te verkrijgen.
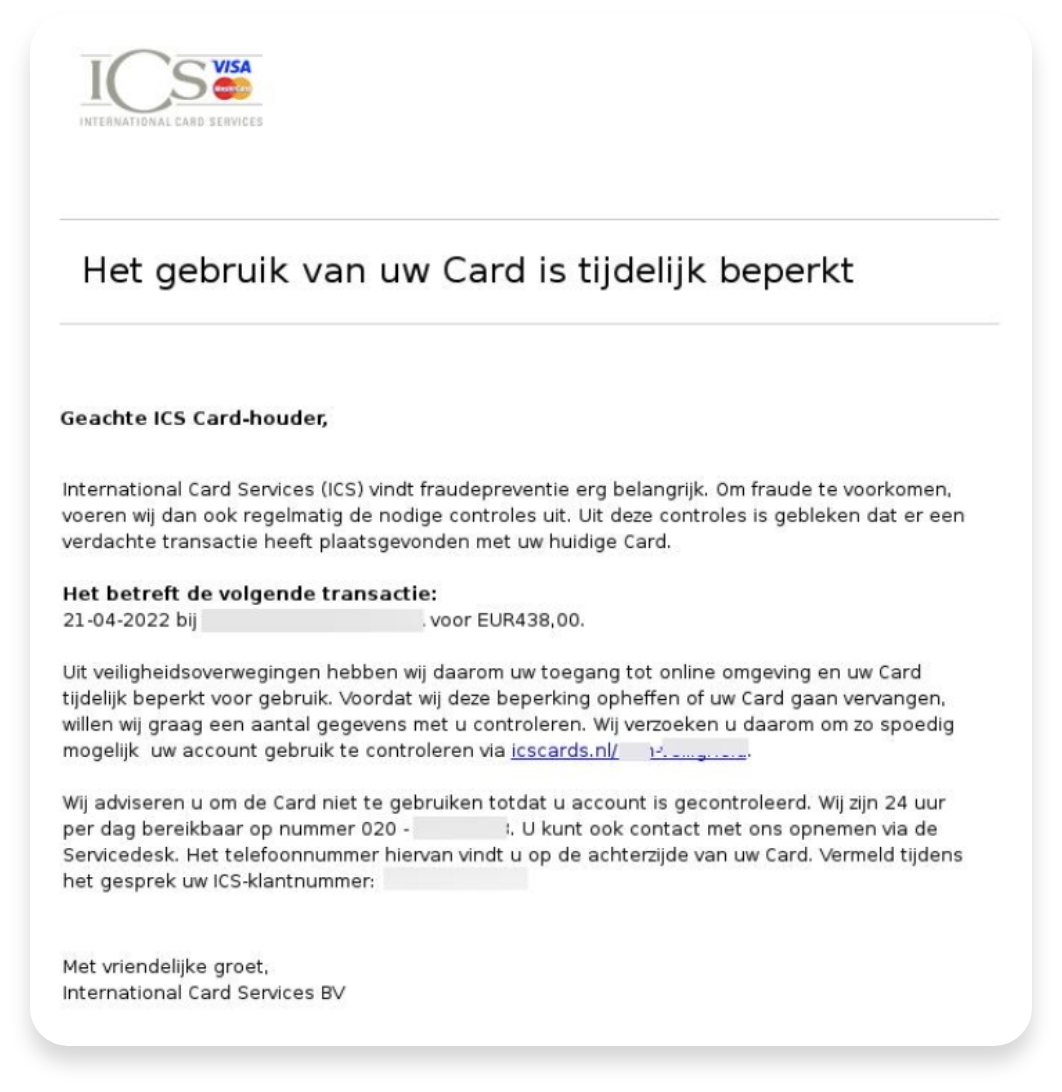
Hiernaast is een nep-beveiligingsmelding van ICS te zien die voor mogelijke signalen van “verdachte transacties” op een account waarschuwt. Er wordt aanbevolen om het account te controleren via een meegestuurde link. Dit is natuurlijk een malafide link, waarmee cybercriminelen creditcardgegevens proberen te bemachtigen. Een alert persoon zou weten dat een dergelijke partij niet zomaar om deze acties vraagt. Aan de andere kant zal een onoplettend persoon de gevaren niet herkennen en op de meegestuurde link klikken, met alle gevolgen van dien.
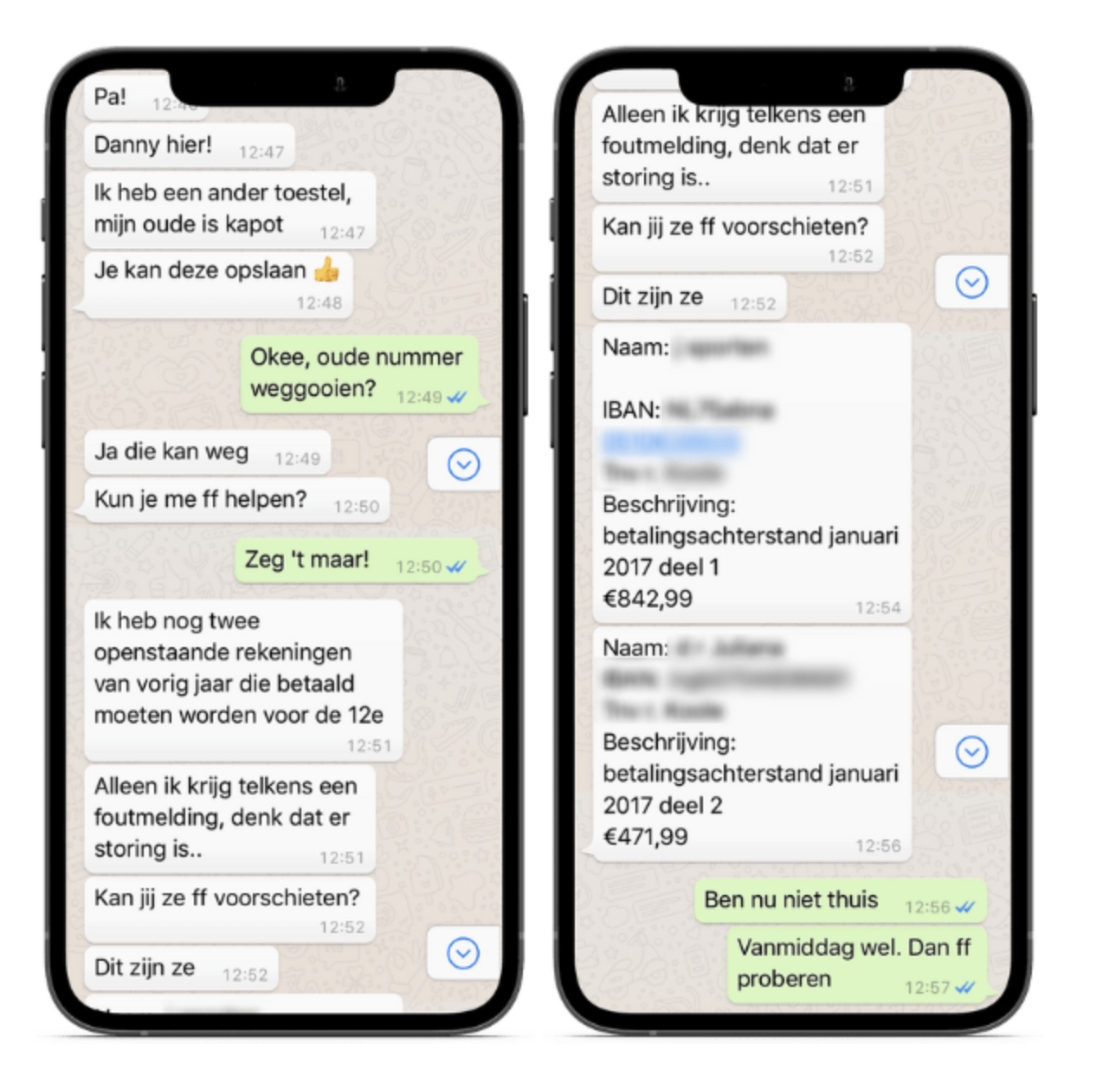
Een bekend voorbeeld van WhatsApp-phishing: een cybercrimineel doet zich voor als een onhandige zoon die net een ander toestel heeft, omdat zijn oude toestel kapot is. In een gesprek probeert de cybercrimineel in te spelen op de emotie van de vader door te laten weten dat hij in de problemen zit. De vader kan dit oplossen door snel geld over te maken en de zoon betaald dit later terug. Helaas is dit niet het geval en maakt de vader het geld naar een crimineel over.
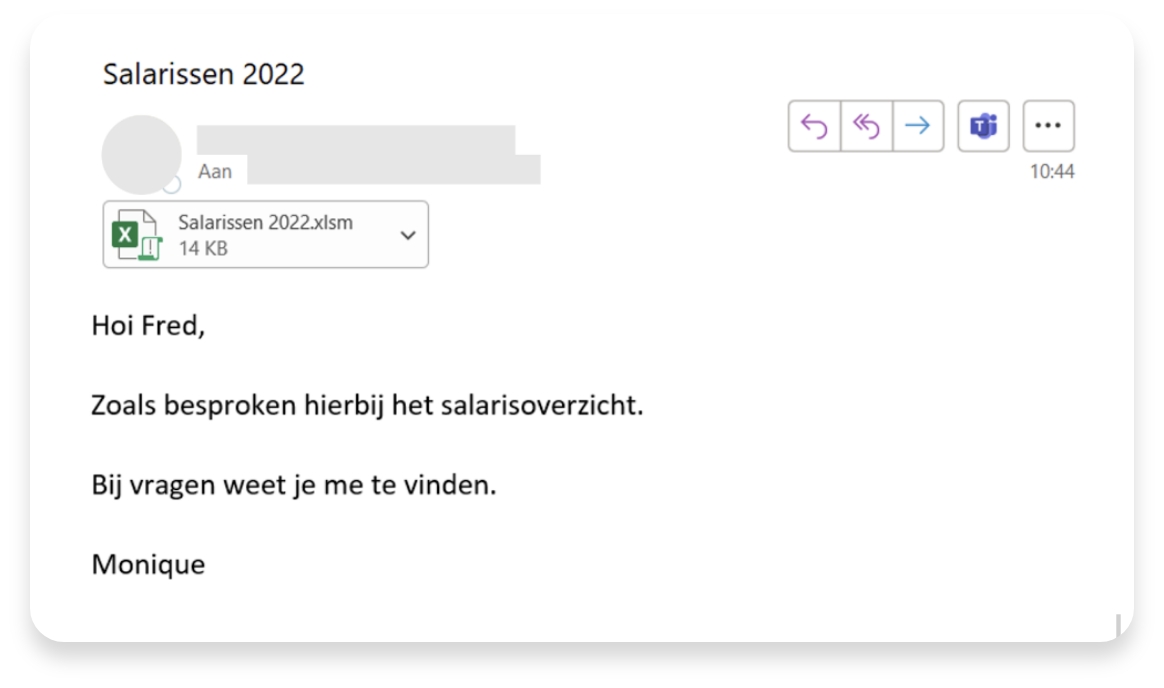
Schadelijke macro's in bijlages van phishingmails zijn een vaak voorkomende manier om ransomware te verspreiden. Deze documenten komen te vaak probleemloos langs antivirusprogramma's. De phishingmails spelen in op de nieuwsgierigheid van de ontvanger, zoals je kan zien in voorbeeld hiernaast, of bevatten een bepaalde mate van urgentie voor de ontvanger. Als gebruikers de macro's niet inschakelen kan er geen malafide code worden uitgevoerd en is de aanval niet succesvol.
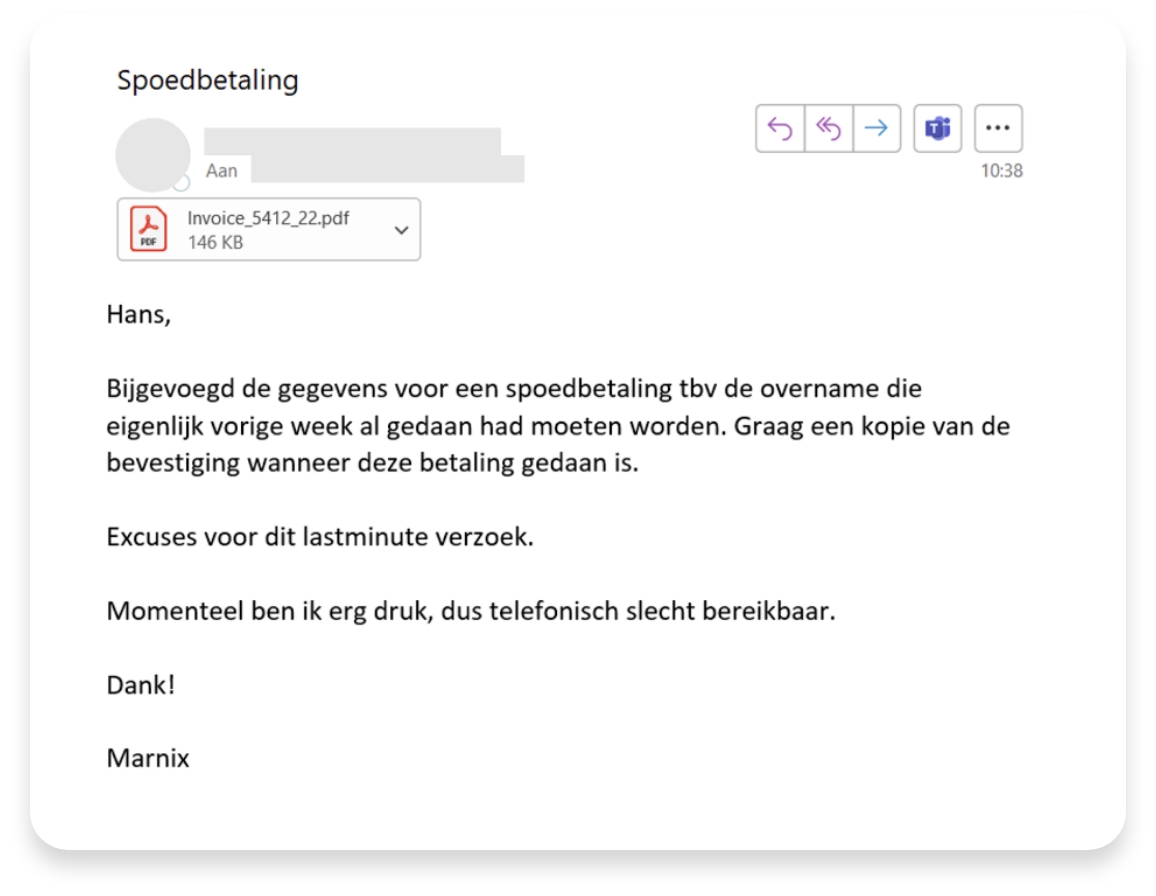
CEO-fraude is een vorm van Business Email Compromise (BEC) ensocial engineering. Bij deze vorm van fraude stuurt de oplichter uit naam van een hooggeplaatst persoon binnen de organisatie een verzoek om een spoedbetaling te doen of om een rekeningnummer te wijzigen. Deze berichten zijn vaak gericht aan een financiële medewerker of andere invloedrijke personen en is daarom een vorm vanspear phishing. De oplichter maakt misbruik van factoren waar medewerkers gevoelig voor zijn, er wordt vaak gevraagd om af te wijken van het beleid en de procedures binnen de organisatie.
Bij credential harvesting proberen de phishers specifiek om jouw inloggegevens te achterhalen. In deze gevallen word je vaak via link in een e-mail naar een vervalste inlogomgeving gestuurd die sterk lijkt op de officiële website van de afzender. In geval van credential harvesting worden je inloggegevens gestolen wanneer je in wilt loggen op de vervalste inlogomgeving. Het resultaat hiervan is dat de phisher in kan loggen om jouw echte account en zo toegang heeft tot je betaalgegevens, maar ook andere persoonsgegevens zoals je adres, telefoonnummer of zelfs BSN.
Elke organisatie en ieder persoon kan het doelwit van een phishingaanval zijn. Phishers zijn vaak niet erg kieskeurig en versturen in grote aantallen hun phishingmails. Daar waar werknemers op grote schaal online actief zijn, is de kans op een succesvolle phishingaanval het grootst. Een phishingaanval kan al succesvol zijn wanneer één medewerker op een malafide link klikt of zijn of haar gegevens deelt.
Awareness creëren rondom phishing en het belang van informatiebeveiliging is belangrijker dan ooit. Bewuste medewerkers zijn de defensieve linie tegen phishers en andere illegale praktijken. Wil je als organisatie een veilig digitaal werkklimaat creëren? De eerste stap is om medewerkers bewust te maken van de dreigingen die op de loer liggen.
Iemand die zich bewust is van de verschillende phishingmethodes, de kenmerken waaraan je phishing kan herkennen en de gevolgen kan de gevaren signalen en tijdig alarm te slaan. De meest effectieve methode om bewustwording te creëren is om te beginnen bij de medewerkers. Zij worden dagelijks blootgesteld aan deze digitale gevaren, want bedenk: iedereen kan een doelwit van phishers zijn.
Waar phishing vroeger makkelijk te herkennen was, zijn criminelen nu steeds slimmer. Phishingsimulaties helpen organisaties medewerkers alert te houden door hen onverwacht te laten oefenen met verschillende phishingvormen en zo hun herkenningsvermogen te trainen.
Een alerte medewerker weet schimmige praktijken op tijd te signaleren en hier op een juiste manier naar te handelen. Dit zorgt ervoor dat digitale criminelen niet de kans krijgen toegang te vinden tot gevoelige data of informatie.
Check de afzender: is de mail geloofwaardig?
Check de mail op verdachte links en bijlagen
Check of er gevraagd wordt om snel actie te ondernemen
Digitale criminelen kunnen geen schade met phishing aanrichten wanneer niemand in hun val trapt. Een bewuste medewerker is dan ook de sleutel tot een (informatie)veilige werkomgeving en houdt criminelen buiten de deur. Phishing awareness ontstaat niet van de één op andere dag. Om je collega's bekend te maken met de vormen van phishing en de gevaren ervan, is het zaak om ze te trainen.
Tijdens een training, waarbij awareness creëren rondom phishing centraal staat, leert men om te gaan met deze digitale dreigingen. Door voorbeelden en simulaties worden medewerkers geïnformeerd over de kenmerken waaraan zij phishing kunnen herkennen en worden zij meegenomen in de werkwijze van phishers.
Om erachter te komen hoe bewust je medewerkers van deze dreigingen zijn, kan je een security awareness cultuurmeting inzetten. Hiermee krijg je inzicht in het bewustzijnsniveau en klikgedrag van medewerkers en komen veiligheidsrisico’s aan het licht.
Natuurlijk moet je voldoen aan ISO 27001, NEN 7510, BIO of de NIS2/Cyberbeveiligingswet. Maar security awareness training draait om meer dan het zetten van een vinkje. Bij Awaretrain staat gedragsverandering centraal. Gericht op alertheid, meldingsbereidheid en het structureel verankeren van veilig gedrag in je werkcultuur.
Geen technisch verhalen, maar relevante en herkenbare content die medewerkers activeert.
Leersituaties die praktijkgericht zijn en gedrag beïnvloeden met subtiele sturende prikkels die veilig gedrag stimuleren.
Van directie tot werkvloer. Veilig gedrag begint bij voorbeeldgedrag en managers die veiligheid bespreekbaar maken.
Start met training om personeel te trainen en weerbaar te maken tegen digitale dreigingen, zoals phishing. Door training leren zij risico’s te herkennen en informatiebewuster te werken. De trainingsmodules bevatten waardevolle praktijkvoorbeelden en handige tips. Iedere module duurt tussen tussen de 5 en 15 minuten. Geen lange theoretische verhalen dus, maar snel tot de kern. Daarbij is de content beschikbaar in maar liefst 9 talen.
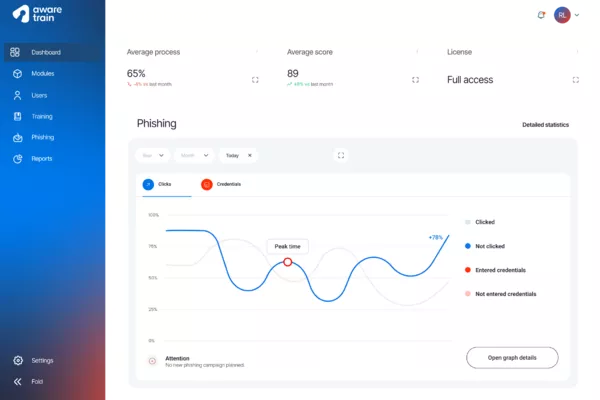
Hoog tijd om eenprocesmatige aanpak in de praktijk te brengen!Met ons security awareness platform train en test je medewerkers doorlopend, zodat zij alert blijven en de kans op datalekken of cyberaanvallen sterk afneemt. Medewerkers krijgen toegang tot relevante trainingsmodules en jij kunt zelf phishingsimulaties uitsturen om de veiligheid continu te verbeteren.
Het periodiek uitvoeren van phishingsimulaties bij medewerkers is essentieel om de kans op een succesvolle phishingaanval aanzienlijk te verkleinen. Dit doe je in een phishingcampagne. Hiermee creëer je een trainingsmoment én houd je medewerkers alert.
Om er zeker van te zijn dat je dit goed aanpakt hebben we de ‘Acht Gouden Regels’ opgesteld. Houd je je als organisatie aan deze regels? Dan wordt jouw phishingcampagne succesvol en verklein je drastisch de kans op phishing.
Begin met een ethisch ‘shockmoment’ om het belang van phishing awareness te tonen
Laat medewerkers weten dat er een phishingcampagne komt om hun alertheid te verhogen
Betrek IT of de servicedesk en bedank medewerkers die phishing melden
Communiceer intern het aantal meldingen en uitkomsten van de simulatie
Geef tips en uitleg bij klikken, zodat medewerkers phishing leren herkennen
Plan simulaties periodiek (bijvoorbeeld elke twee maanden) zonder te overdrijven
Klikpercentages zijn niet alles: soms zien medewerkers de mail niet of zijn ze afwezig
Bied basistrainingen, games en quizjes aan om kennis over phishing op peil te houden
Jouw vertrekstation naar security awareness.
Voor organisaties die laagdrempelig willen instappen, eenvoudig en to-the-point.
Inclusief:
Zet koers naar blijvende awareness.
Voor organisaties die zichtbaar en veilig gedrag op de werkvloer willen stimuleren.
Alles van Start, plus:
Volle kracht vooruit richting gedragsverandering.
Voor organisaties die security awareness strategisch willen verankeren in hun cultuur.
Alles van Grow, plus:
Wij stappen bij je aan boord!
Voor organisaties die ondersteund willen worden bij elke belangrijke halte richting gedragsverandering.
Vaste prijs. Alleen beschikbaar in combinatie met het Pro-prijsplan.
Trainingsmodules
Klanten wereldwijd
Medewerkers getraind