De psychologische gevolgen van een cyberaanval voor jezelf en je collega's
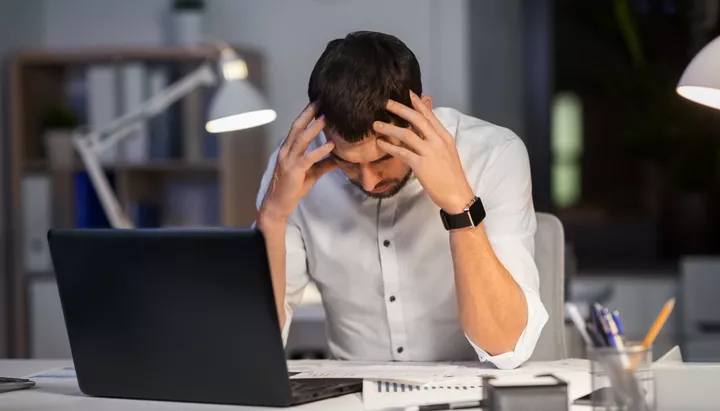
Stel, je komt morgen op kantoor en ontdekt dat een collega van de klantenservice per ongeluk op een phishingmail heeft geklikt. Dat niet alleen, hij heeft daarbij ook nog zijn inloggegevens weggegeven, omdat hij dacht dat hij inlogde in de online werkomgeving. Binnen no-time is zijn computer onbruikbaar en is de online werkomgeving geblokkeerd.
Wanneer je organisatie slachtoffer wordt van een cyberaanval, ben je als securityverantwoordelijke druk bezig met het beperken van de schade (naast dat je nog nét niet al je haren uit je hoofd aan het trekken bent). Je probeert gevoelige informatie te beschermen, financiële risico’s te verkleinen en het incident te onderzoeken. Maar wat je in alle hectiek snel over het hoofd kan zien, zijn de diepe gevolgen van een cyberincident voor je jezelf én collega’s. In deze blog brengen we deze gevolgen aan het licht.
Cyberaanvallen kunnen tegenwoordig als een psychosociale arbeidsbelasting (PSA) worden herkend. Dit zijn stressvolle situaties die medewerkers op hun werk kunnen meemaken, denk bijvoorbeeld aan pesten, discriminatie of een hoge werkdruk. Soms kan de impact van dit soort scenario’s voor medewerkers zo heftig zijn dat ze professionele hulp nodig hebben.
Dennie Spreeuwenberg, CEO van Awaretrain, zegt hierover het volgende: “Het is de nachtmerrie van iedere organisatie om slachtoffer te worden van een cyberincident, maar we moeten niet vergeten dat het voor medewerkers net zo’n grote nachtmerrie kan zijn. Waarbij er vaak alles uit de kast wordt gehaald om een organisatie weer volledig te laten herstellen, is het net zo belangrijk om bewust te zijn van de psychologische impact op medewerkers”.
Je collega’s staan vaak aan de zijkant van een cyberincident. Ze zien de paniek, de frustratie en zorgen van de organisatie over de situatie, maar weten zelf niet wat er precies aan de hand is en wat dit voor hen betekent. Dit kan onrust veroorzaken op de werkvloer.
Er zijn ontelbare manieren waarop een cyberincident je collega’s kan raken. We schetsen een paar realistische scenario’s zodat je er een beeld bij krijgt.
In het geval van ransomware bijvoorbeeld kan de werkdruk onder collega’s toenemen. Ransomware is een aanvalsmethode waarbij cybercriminelen volledige systemen overnemen en vervolgens losgeld eisen. Doordat medewerkers geen toegang meer hebben tot systemen en/of computers kunnen ze geen werkzaamheden uitvoeren en lopen projecten en productie vertraging op. Deze opstapeling van werkzaamheden leidt uiteindelijk tot een hogere werkdruk en meer stress.
Als gevolg van een cyberincident zouden er personeelsgegevens kunnen worden gestolen én gelekt. Dit kan het vertrouwen van je medewerkers beschadigen en gevoelens van onveiligheid oproepen. Afgelopen jaar zagen we dit bij de Amerikaanse tak van Ahold Delhaize die getroffen werd door een ransomware aanval . Hier werden ook Nederlandse personeelsgegevens buitgemaakt waaronder vermoedelijk namen, delen van bankrekeningnummers en de hoogte van salarissen. Volgens het AD maakten medewerkers zich zorgen over de gelekte informatie. Gelekte informatie kan immers grote gevolgen hebben voor individuen.
Medewerkers zullen op zoek willen gaan naar wie er verantwoordelijk is voor een cyberincident. Het antwoord op deze vraag kan zowel naar de buitenwereld gericht zijn: “de IT-afdeling is onbekwaam” als naar de binnenwereld: “het is mijn schuld”.
Deze laatste gedachte kan vooral sterk zijn bij een de ongelukkige medewerker die onbewust heeft geklikt of data heeft gelekt. De medewerker kan ervan overtuigd zijn dat zijn of haar gedrag heeft geleid tot het incident.
Ook zal de IT-afdeling en security verantwoordelijken te maken krijgen met een grote psychologische last. Voor vele van hen zal een cyberincident aanvoelen als een doemscenario. Je wilt als professional altijd ‘in control’ zijn, maar wanneer je organisatie slachtoffer wordt van een cyberincident sta je machteloos.
Tijdens een cyberincident staan IT-professionals en security verantwoordelijken dag en nacht onder extreme druk: ze moeten zo snel mogelijk het incident oplossen, de situatie analyseren en de organisatie veiligstellen. Alle ogen binnen de organisatie zijn gericht op dit team, in de hoop dat zij zo snel mogelijk alles weer onder controle hebben. In het geval dat kranten er lucht van krijgen, hebben deze teams ook nog te maken met een publieke opinie, zoals recentelijk het geval was met de hack bij het bevolkingsonderzoek. Iedereen kijkt met een kritische blik op het werk van dit team, wat een behoorlijke deuk kan veroorzaken in iemands zelfvertrouwen en de prestatiedruk verhoogt.
Onderzoek toont aan dat er altijd directe gevolgen waren voor IT-afdelingen en security verantwoordelijken nadat een organisatie slachtoffer werd van ransomware.
Samenvattend toont dit onderzoek aan dat:
Uiteindelijk kan de conclusie zijn dat het cyberincident het gevolg is geweest van falende IT-systemen, te weinig kennis en bewustzijn of simpelweg een moment van onoplettendheid. Desalniettemin zullen er allerlei gebreken aan bod komen die achteraf gezien te voorkomen waren of beter opgevangen konden worden.
Niet alleen vóór het cyberincident, maar ook tijdens het cyberincident, kan het zijn dat de IT-afdeling of security verantwoordelijken onverhoopt tekortschieten. De angst voor het verliezen van je baan, blijkt helaas een gegronde angst te zijn gezien dit bij een kwart van de organisaties het geval was. Deze angst veroorzaakt extra druk en als het werkelijkheid blijkt te zijn, brengt het grote gevolgen met zich mee voor iemands carrière en privéleven.
Begrijp dat iedereen slachtoffer kan worden
Deze gedachten helpt bij het verminderen van schuldgevoelens. Iedereen kan getarget worden: van CEO tot de receptiemedewerker. Cybercriminelen weten dankzij technologische ontwikkelingen steeds gerichter aan te vallen, waardoor de kans van een geslaagde cyberaanval toeneemt.
Zorg voor empathische en transparante communicatie
Het is belangrijk om transparante en begripvol te communiceren over de situatie naar je collega’s. Het zijn stressvolle tijden voor iedereen en er heerst veel onzekerheid. Erken deze gevoelens en biedt ruimte voor een luisterend oor en hulp. Creëer een meldpunt op om vragen en zorgen op te vangen en een luisterend oor te bieden.
Investeer in training en bewustwording
Het vergroten van kennis op het gebied van informatiebeveiliging en bewustwording helpt collega’s bekwaam en zelfverzekerd te voelen. Doordat ze weten wat de gevaren en risico’s zijn, zullen ze beter in staat zijn om verdachte situaties te herkennen en weten ze hoe ze erop moeten reageren. Neem security awareness trainingen mee in de vaste gang van zaken en laat het een natuurlijk onderdeel van de werkcultuur worden. Door herhaaldelijk momenten te creëren voor bewustwording, zal het onderwerp levend blijven waardoor collega’s alerter zullen zijn.
Creëer een meldcultuur en vermijd een strafcultuur
Als organisatie is het belangrijk om te focussen op het creëren van een meldcultuur: als er iets verdachts plaatsvindt is het belangrijk dat medewerkers dit zo snel mogelijk melden. In plaats van iemand af te straffen voor het klikken op een phishinglink, is het belangrijk om redelijk en neutraal te blijven. Een felle reactie kan een angstcultuur creëren en ervoor zorgen dat medewerkers in de toekomst aarzelen om een melding te maken.
Trainingsmodules
Klanten wereldwijd
Medewerkers getraind

Stap aan boord bij Awaretrain voor structurele security awareness.