Cyberbeveiligingswet: zo houd je medewerkers blijvend bewust
Nu de Cyberbeveiligingswet (Cbw) van kracht is in Nederland, wordt er meer gevraagd van organisaties op het gebied van cyberbeveiliging. Zo dienen organisaties onder andere aan te tonen dat het bestuur en de medewerkers over voldoende kennis beschikken op het gebied van cybersecurity. Deze ontwikkeling past binnen onze visie: security awareness is geen eenmalige interventie, maar een cultuur waarin het continu trainen en melden van verdachte situaties centraal staat. Het vormt een opwaartse spiraal waarbij je als organisatie voortdurend bezig bent met het vergroten van de kennis en het verhogen van de alertheid. In dit artikel delen we inspiratie en tips over hoe je deze bewustzijnsspiraal kan onderhouden.
In een reeks van drie artikelen delen we basisprincipes uit security awareness, waarmee je de digitale weerbaarheid van je organisatie vergroot. Ook zullen deze principes bijdragen aan de maatregelen die de Cbw van organisaties vraagt. We behandelen de volgende thema’s:
Een van de belangrijkste meetinstrumenten die we gebruiken om de veiligheidscultuur inzichtelijk te krijgen is het COM-B model (Michie et al., 2018). Het beslaat de gehele keten van menselijk gedrag en brengt het terug naar drie pijlers om gedragsverandering mee te meten:
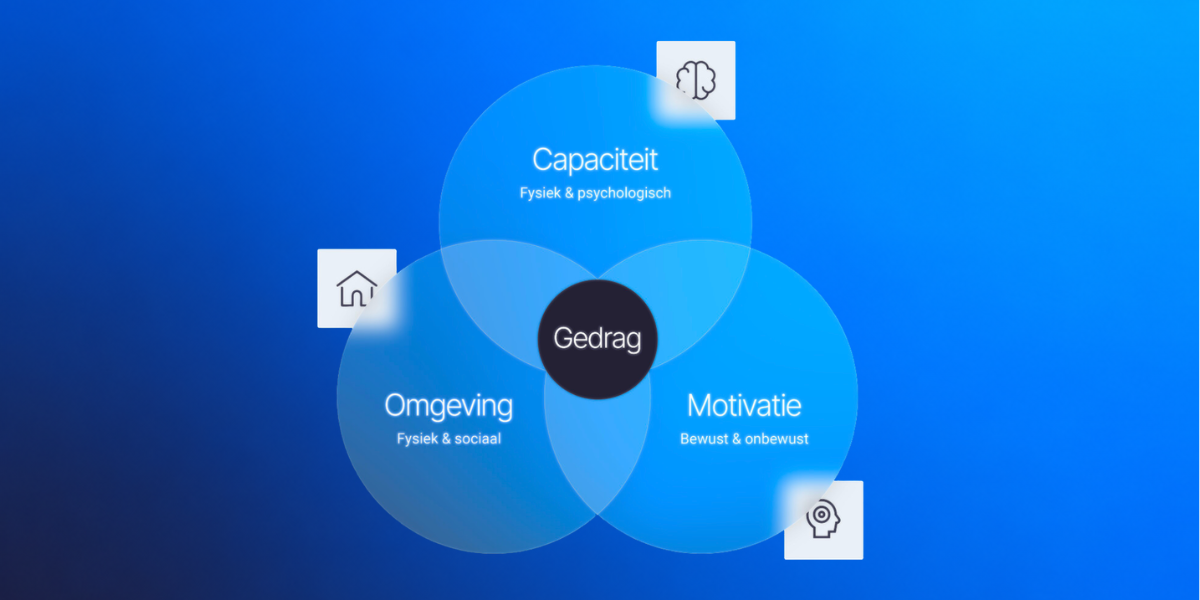
Een belangrijk inzicht op het gebied van informatiebeveiliging is dat alleen kennis (capaciteit) zelden voldoende is. Een medewerker die weet wat phishing is, meldt een verdachte mail alsnog niet als de meldprocedure niet duidelijk of te lastig is (omgeving). Ook kan de medewerker het lastig vinden om een melding te maken uit onzekerheid of angst dat het een vals alarm is (motivatie). Door alleen te focussen op het trainen van medewerkers en bestuur, worden twee belangrijke pijlers van gedragsverandering overgeslagen.
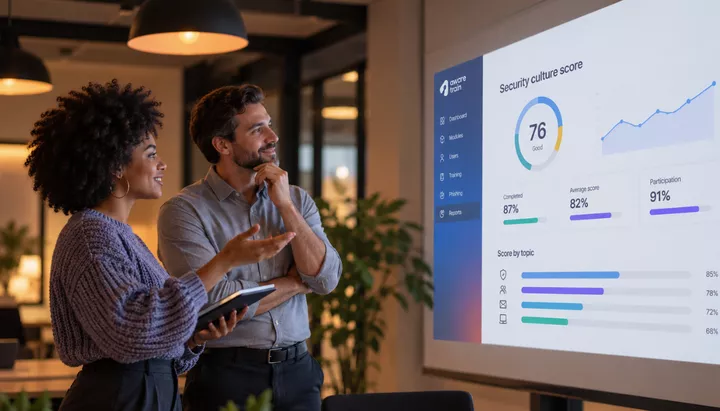
Weet je niet waar je moet beginnen? Met de cultuurmeting van Awaretrain onderzoeken wij op basis van het COM-B model hoe het gesteld is met de veiligheidscultuur binnen je organisatie. Dit doen we aan de hand van een anonieme vragenlijst die niet alleen de kennis van medewerkers test, maar ook of er voldoende gelegenheid en motivatie is. Zo weet je als organisatie precies waar de aandachtpunten liggen. Aan de hand van onze expertise delen we gelijk de maatregelen die hierop genomen kunnen worden.
Het COM-B model verklaart dus verandering van gedrag. Door dit model te combineren met de PDCA-Cyclus (Deming, 1986) voorkom je dat awareness stopt bij training momenten en ga je aan de slag met een goed onderhouden awareness-aanpak. De PDCA-Cyclus bestaat uit een Plan, Do, Check en Act-stap:
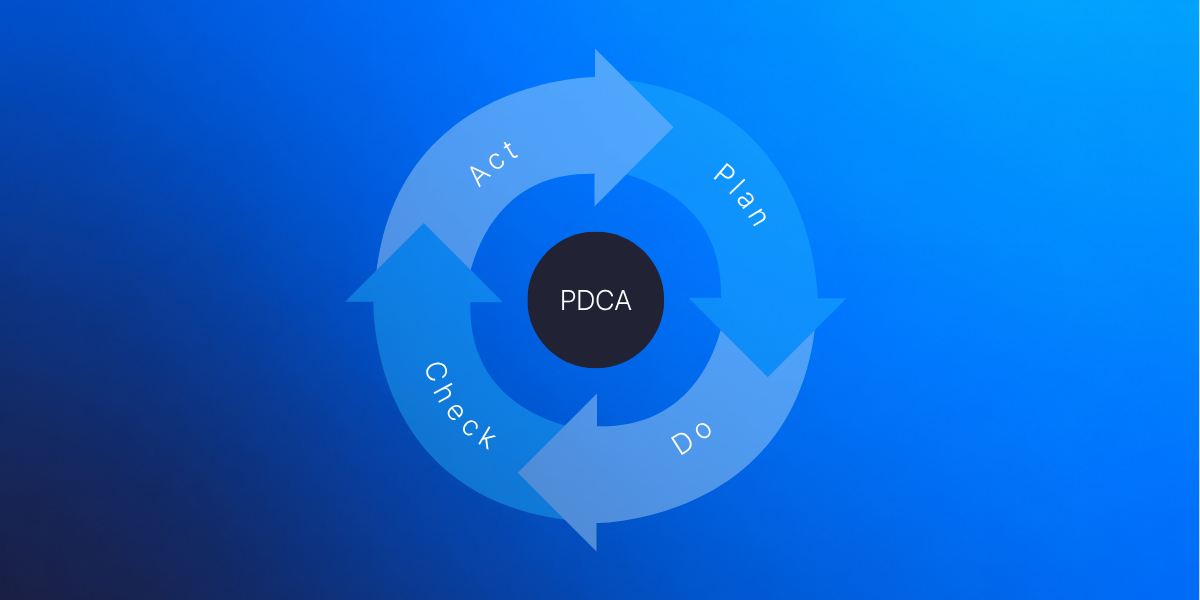
Het is belangrijk om een meetbaar doel te stellen. Dit kan een intern doel zijn maar, ook een doel dat naar voren komt uit de cultuurmeting. Koppel het doel aan een van de drie pijlers van het COM-B model, zo kun je gedragsverandering daadwerkelijk meten binnen de organisatie.
Voorbeeld: Stel phishing wordt wel herkend, maar niet gemeld. Dan kan je als meetbaar doel de interventie van een meldknop in Outlook configureren. Dit koppel je aan de COM-B pijler Opportunity, je creëert namelijk de mogelijkheid om phishing te melden.
Tip: Lees ook het eerste blogartikel uit deze reeks en ontdek hoe je security awareness meetbaar maakt.
Je voert het plan uit, waarbij je de gekozen interventie inzet op de manier waarvan jij denkt effectief resultaat te halen. Om de uitvoering goed te laten slagen, is het belangrijk dat je bij deze stap de juiste mensen selecteert waarbij het gewenst gedrag gestimuleerd wordt.
Voorbeeld: De meldknop zou snel en makkelijk de mogelijkheid geven om phishing te melden. Dit ga je nu testen. Voer het plan uit op hoog-risicogroepen, bijvoorbeeld medewerkers die bevoegd zijn om betalingen uit te voeren of bij gevoelige informatie kunnen. Of ga voor de groep waar je het snelste winst kan halen, zoals medewerkers die al goed scoren op het herkennen van phishing (te zien uit de resultaten van phishingsimulaties).
Tip: Selecteer niet alleen de juiste groep, maar kijk ook welke mensen je juist kan laten aanhaken bij je interventie. Zo kan een communicatieafdeling helpen om je boodschap helder over te brengen en kan het betrekken van leidinggevenden de draagkracht vergroten.
Controleer of het gestelde doel is behaald. Je vergelijkt de behaalde resultaten met het gewenste doel uit de plan-fase. Merk je een verschil?
Voorbeeld: Een belangrijke vraag die je jezelf kan stellen in dit geval is: wordt er tijdens de periodieke phishing test vaker gebruik gemaakt van de meldknop?
Tip: Kijk niet alleen naar één moment, maar vergelijk de resultaten ook over een langere periode. Op deze manier voorkom je dat een eenmalige uitschieter de basis vormt voor de rest van je awareness-aanpak. Je krijgt op deze manier beter inzicht in de structurele gedragsverandering.
Nu je het resultaat weet, is het tijd om bij te sturen en te verbeteren. Dat wat goed gaat, kan je voortzetten. En dat wat tegenvalt, kan je bijsturen naar het gewenste resultaat.
Voorbeeld: Als er meer meldingen binnenkomen, kan je kijken of je de aanpak breder kan verspreiden of juist het positieve resultaat delen met iedereen. Mocht het tegenvallen, kan je dieper onderzoeken waar het door komt. Misschien is de motivatie nog onvoldoende om phishing te melden of komt het door externe factoren zoals een vakantieperiode waarin je minder response krijgt.
Tip: Na een succesvolle Act-stap, kan je weer teruggaan naar de Plan-stap en maak je een nieuw doel. Het continu verbeteren van awareness binnen de organisatie zal uiteindelijk verder reiken dan één pijler van het COM-B model. Zodra je aan de slag gaat met het duurzaam stimuleren van veilig gedrag, maak je de organisatie in totaliteit weerbaarder tegen cyberdreigingen.
Iets dat we nog willen belichten in dit artikel, is het belang van het belonen van positief gedrag. Door een omgeving te creëren waarin medewerkers op een positieve manier kunnen leren en duidelijke gedragsverwachtingen worden uitgesproken, versterk je een veilige werkcultuur. Straf medewerkers dus niet af wanneer resultaten tegenvallen of er foutjes worden gemaakt. Kijk in plaats daarvan naar wat er goed gaat en geef dat extra aandacht.
Leuke en praktische manieren om dit toe te passen zijn:
Nu weet je hoe je bouwt aan je awareness aan de hand van het COM-B-model en de PDCA-cyclus. Je draagt op deze manier niet alleen bij aan een blijvende gedragsverandering, maar ook aan het aantoonbaar voldoen aan de eisen van de Cbw. Benieuwd hoe dit er voor jouw organisatie uit ziet? Neem contact om vrijblijvend te sparren.

Trainingsmodules
Klanten wereldwijd
Medewerkers getraind

Stap aan boord bij Awaretrain voor structurele security awareness.