QR-phishing: i rischi e come difendersi
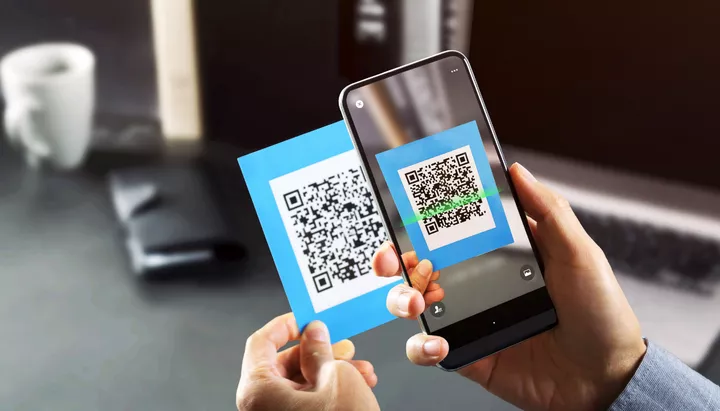
Scansionare un QR code per pagare il parcheggio, ordinare un cappuccino o saldare una fattura… niente di sospetto, giusto? Utilizziamo i QR code continuamente, spesso senza nemmeno farci caso. Ed è comprensibile: sono comodi e si trovano quasi sempre nei posti “giusti”. Purtroppo, i cybercriminali hanno imparato a sfruttare questa abitudine e i QR code falsificati vengono usati sempre più spesso per attacchi di phishing.
Il QR-phishing, noto anche come quishing, è una truffa in cui i criminali informatici creano QR code malevoli per ingannare gli utenti e sottrarre informazioni. Questa tecnica si sta diffondendo rapidamente perché generare e condividere un QR code è estremamente semplice.
Un cybercriminale crea un QR code che rimanda a un sito falso, a una pagina di pagamento fraudolenta o a un file dannoso. Poi lo distribuisce: come adesivo in luoghi pubblici, su una fattura falsa o come allegato in un’e-mail di phishing. Questi attacchi compaiono spesso in situazioni in cui la praticità e la curiosità prevalgono sulla prudenza.
Dipende dal tipo di codice.
Alcuni portano a moduli falsi o a pagine di pagamento truffaldine. È rischioso, certo, ma di solito non succede nulla finché non inserisci dati personali, non clicchi nulla e non effettui pagamenti.
Altri invece sono decisamente più pericolosi: installano malware non appena vengono scansionati. Se il QR code contiene un virus o un malware a installazione automatica, basta un singolo scan per compromettere il dispositivo.
Il QR-phishing è più difficile da individuare rispetto al phishing tradizionale. Nelle e-mail puoi passare il mouse su un link per vedere dove porta. Con i QR code, invece, la destinazione è invisibile fino alla scansione. Lo smartphone mostra l’anteprima dell’URL solo dopo. Controlla con attenzione ciò che compare:
Le ricerche mostrano che le e-mail di phishing contenenti QR code sono altrettanto efficaci quanto quelle tradizionali. Ed è preoccupante, perché il QR-phishing è ancora più difficile da riconoscere. Funziona così bene perché:
Sebbene le tecnologie attuali non riescano ancora a bloccare completamente il QR-phishing su larga scala, ci sono diverse misure efficaci che puoi adottare.
1. Misure tecniche di sicurezza
Implementa sistemi automatici capaci di rilevare e bloccare l’uso di QR code malevoli – una raccomandazione chiave degli studi più recenti.
2. Formazione sulla sicurezza informatica
Inserisci il QR-phishing nel tuo programma di awareness. I dipendenti imparano così a riconoscere i segnali di pericolo e a reagire nel modo corretto.
3. Pensaci due volte prima di scansionare
Un messaggio urgente o un’offerta troppo allettante vicino al codice? Sospetto. Sono tecniche ricorrenti per spingere a scansionare rapidamente. Domandati sempre: ha senso che questo QR code sia qui? Se compare in un luogo insolito o proviene da una fonte ignota, meglio evitare.
4. Controlla sempre l’URL
Dopo la scansione, osserva attentamente l’anteprima del link. Se sei già sulla pagina, verifica l’indirizzo prima di interagire. In caso di dubbio, chiedi conferma direttamente alla persona o all’organizzazione che ha condiviso il codice: lo spoofing è molto diffuso.
5. Prudenza con dati e pagamenti
Non inserire mai informazioni personali e non effettuare pagamenti se non sei assolutamente certo dell’affidabilità della fonte. Quando possibile, verifica tramite terzi: un collega, l’organizzazione o il mittente.
Scansionare un QR code per pagare qualcosa sembra un gesto innocuo. E proprio per questo i criminali lo sfruttano: i QR code falsi sono sempre più diffusi.
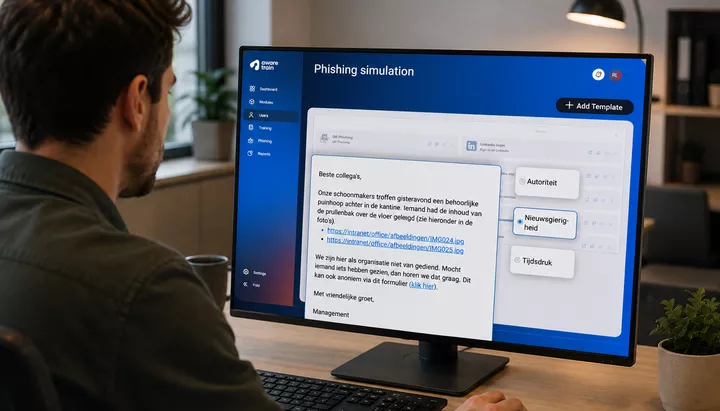
Vuoi valutare il livello di attenzione della tua squadra in modo sicuro e controllato? Con il tracker phishing aggiungi una nuova dimensione alle tue simulazioni. Ottieni una panoramica del comportamento degli utenti su più canali, non solo via e-mail.
Con la funzione Tracker Phishing di Awaretrain puoi creare QR code personalizzati e sicuri da distribuire su vari supporti: poster, adesivi, e-mail. Quando un dipendente li scansiona, viene reindirizzato a una pagina informativa con consigli che hai impostato tu. Spesso l’esperienza diretta è la lezione più efficace. Accedi alla funzione tramite Phishing > Campagne Tracker e consulta i risultati in Report > Report Tracker.
Non hai ancora un account Awaretrain? Provalo gratuitamente per 28 giorni.
Per massimizzare l’efficacia della simulazione, affiancala a una formazione mirata. La nostra libreria comprende oltre 70 moduli, incluso un Security Snack di cinque minuti sul QR-phishing. In poco tempo i tuoi collaboratori capiranno cos’è, come funziona e come riconoscerlo.
E ricorda: il QR-phishing è solo uno dei tanti rischi digitali. Mantieni alta la vigilanza del tuo team con formazione continua e simulazioni periodiche.
Il nostro team di esperti in security awareness è pronto ad aiutarti.
Moduli di formazione
Clienti in tutto il mondo
Dipendenti già sottoposti a formazione

Unitevi a noi e costruite una Cyber Security Awareness duratura con Awaretrain.